Due diligence : partager suffisamment sans perdre le contrôle de l’information
Qualification, NDA, permissions granulaires, révocation et traçabilité transforment la confidentialité en discipline d’exécution.
Pour qui
Cédants, acquéreurs, conseils
Étape
NDA / VDR / Due diligence
Zone
Afrique francophone
Cadre
Transaction-specific
Publié le 24/09/2026Revu le 24/09/2026Preuves arrêtées au 24/09/20267 min de lecture
Questions traitées
Comment protéger les informations en due diligence ?
Un NDA donne-t-il accès à tout ?
Quels contrôles doit avoir une VDR ?
La confidentialité n'est pas l'opposé de la transparence
Une transaction sérieuse exige de la transparence. Mais la transparence ne signifie pas diffusion générale.
Les états financiers détaillés, fichiers clients, contrats, données personnelles, secrets commerciaux, prix, litiges ou documents techniques peuvent être nécessaires à la diligence tout en restant sensibles. La gouvernance de l'accès est donc une partie de la qualité du dossier, pas un obstacle administratif.
ISO/IEC 27001 structure la sécurité autour de la confidentialité, de l'intégrité et de la disponibilité de l'information. Dans une VDR M&A, ces principes se traduisent concrètement par des permissions granulaires, du chiffrement, une traçabilité des accès et une gestion active des droits.
Commencer avant la VDR : classifier l'information
Un vendeur devrait établir trois choses avant d'inviter des contreparties :
quelles informations existent ;
qui en est propriétaire ou responsable ;
à quel stade elles peuvent être libérées.
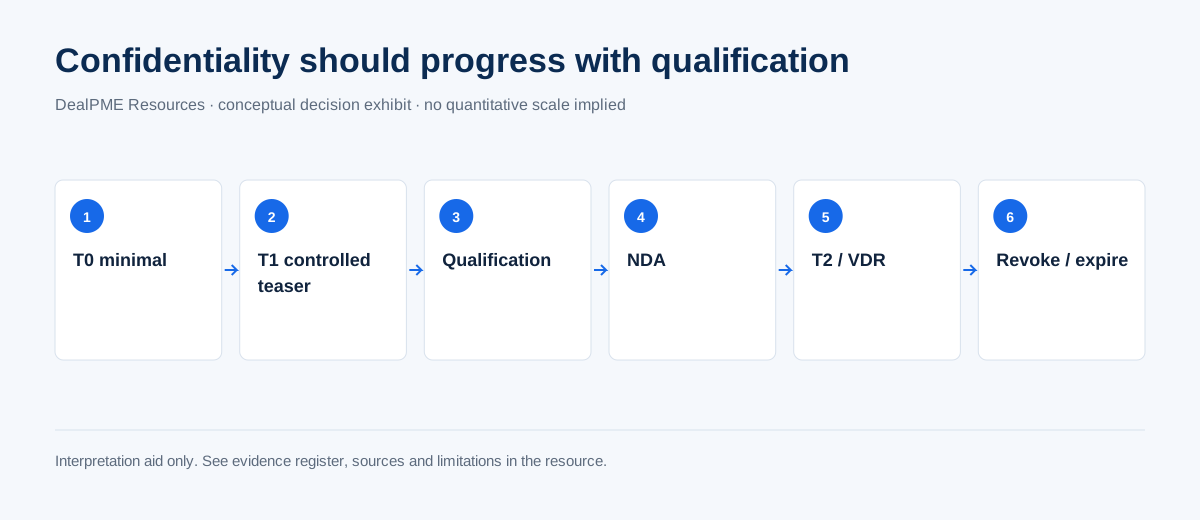
Dans le modèle DealPME, la logique T0/T1/T2 formalise cette progression. T0 permet une découverte très limitée. T1 augmente l'information anonymisée. T2 ouvre l'identité, les termes et la VDR seulement après les gates requis.
Cette mécanique protège particulièrement les share deals, où une divulgation publique de l'identité, du prix ou des termes peut créer un risque commercial et réglementaire.
Ce qu'un NDA fait - et ne fait pas
Un NDA établit des obligations contractuelles de confidentialité et de traitement de l'information. Il est nécessaire dans de nombreux processus, mais il n'est pas une permission universelle.
Après signature, le propriétaire de l'information doit encore décider :
quels dossiers sont visibles ;
si le téléchargement est autorisé ;
quelles données nécessitent redaction ;
si certains documents sont réservés à un clean team ou à un conseil ;
quand l'accès expire ;
comment une révocation se propage.
Un NDA mal couplé à des permissions techniques laisse un écart entre l'obligation juridique et la réalité opérationnelle.
Les contrôles minimum d'une VDR de transaction
Les plateformes institutionnelles mettent généralement en avant :
chiffrement des données ;
contrôle granulaire des permissions ;
journaux d'activité détaillés ;
restrictions de téléchargement ;
filigranes ;
gestion des accès expirables ;
redaction ;
Q&R structurée ;
auditabilité.
Datasite, par exemple, décrit la VDR M&A comme différente d'un simple outil collaboratif précisément par la combinaison de sécurité, permissions et auditabilité. Il s'agit d'une description fournisseur, pas d'une preuve que tout produit VDR est équivalent.
Le principe le plus important : l'accès doit être révocable
La transaction évolue. Un acheteur se retire. Un expert termine sa mission. Un conflit apparaît. Une information est remplacée. Le système doit être capable de révoquer l'accès sans dépendre d'un email ou d'une demande manuelle oubliée.
Dans DealPME, la révocation doit également s'appliquer à la couche IA : une source que l'utilisateur n'a plus le droit de consulter ne doit pas continuer à alimenter les réponses futures de DealLens.
Q&R : éviter le retour à l'email
Une VDR mal utilisée devient un simple dossier partagé. La Q&R doit rester liée au document, à la question, au répondant, à la date et au statut de résolution.
Cela permet de distinguer :
question ouverte ;
réponse de management ;
pièce ajoutée ;
contradiction identifiée ;
point transformé en risque ou condition de transaction.
L'objectif est de préserver une chaîne de preuve exploitable pendant la négociation et le closing.
Clean Team : quand la séparation devient nécessaire
Certaines informations peuvent être trop sensibles pour l'équipe commerciale de l'acquéreur, notamment lorsqu'un concurrent stratégique participe au processus. Une clean team peut alors isoler l'accès à des conseillers ou personnes autorisées selon le cadre juridique défini.
La clean team ne doit jamais être activée comme simple fonctionnalité décorative. Son périmètre, ses membres, son objectif et les règles de restitution doivent être documentés avec les conseils compétents.
Une matrice simple de divulgation
Information
Avant qualification
Après NDA
VDR standard
Accès restreint/clean team
Secteur / zone générale
Oui
Oui
Oui
Oui
Données financières anonymisées
Selon tier
Oui
Oui
Oui
Identité entreprise
Non pour share deal public
Après gates
Oui
Oui
Contrats clients nominatifs
Non
Rarement
Selon besoin
Si très sensible
Données personnelles
Non
Minimiser
Restreindre
Souvent approprié
Secrets techniques
Non
Restreindre
Selon besoin
Souvent approprié
La matrice doit être adaptée à la transaction ; elle n'est pas une règle légale universelle.
Les erreurs qui détruisent la confiance
partager par liens publics ;
utiliser un dossier générique sans audit ;
laisser d'anciens acheteurs conserver leur accès ;
télécharger localement puis redistribuer ;
exposer les données personnelles sans nécessité ;
laisser une IA interroger des documents hors permission ;
confondre NDA exécuté et droit d'accès illimité.
Checklist de gouvernance avant ouverture
Classification T0/T1/T2 validée.
NDA exécuté et preuve conservée.
Contrepartie qualifiée.
Propriétaire du VDR identifié.
ACL définies par dossier/document.
Téléchargement désactivé par défaut pour les documents sensibles.
Expiration et révocation testées.
Q&R et journal d'activité actifs.
Données personnelles minimisées.
Permissions IA alignées sur permissions humaines.
Une VDR crédible ne se juge pas au nombre de fichiers qu'elle contient, mais à la capacité de prouver qui a pu voir quoi, pourquoi, pendant combien de temps et ce qui s'est passé ensuite.
La confidentialité n'est pas un seul bouton
Un NDA est une couche importante, mais il ne remplace ni la minimisation des données ni les permissions techniques. Une information peut être juridiquement couverte par un NDA et rester inutilement exposée à trop de personnes. À l'inverse, un contrôle technique sans règles contractuelles laisse mal définis la finalité, les obligations de la contrepartie et les recours.
Une architecture robuste combine donc qualification de la personne, engagement de confidentialité, disclosure par paliers, permission par groupe/document, journal d'accès, durée, révocation et processus Q&R.
Construire un disclosure plan avant d'ouvrir la VDR
Pour chaque catégorie d'information, demander : quel est le besoin de diligence ? à quel stade cette preuve devient-elle nécessaire ? peut-elle être anonymisée ? faut-il une clean team ? qui autorise l'accès ? combien de temps ? téléchargement permis ou non ? quelle trace doit rester ?
Cette préparation évite le réflexe « tout mettre dans la data room ». Une VDR n'est pas un entrepôt ; c'est un environnement contrôlé de divulgation.
Les informations les plus sensibles méritent un traitement spécifique
Exemples : données personnelles, salaires individuels, secrets industriels, prix clients nominaux, conditions fournisseurs, informations concurrentiellement sensibles, litiges confidentiels, données de santé, identifiants bancaires, clés techniques ou documents soumis à privilège/confidentialité professionnelle.
La bonne réponse peut être la redaction, l'agrégation, une clean team, une restitution par expert ou une ouverture tardive. Le choix dépend du droit applicable et du besoin de diligence.
Q&R : réduire la multiplication des copies
Un workflow Q&R centralisé permet de rattacher une question à une preuve et de contrôler la réponse. Il réduit le risque que des versions différentes circulent par email. Lorsqu'une réponse révèle une contradiction ou un risque, elle doit pouvoir être reliée à l'issue register de diligence.
IA : le test décisif est la permission
L'IA peut résumer, comparer ou rechercher plus vite ; elle ne doit pas créer un nouveau niveau d'accès. Les annonces 2026 de Datasite/Legora illustrent une pratique utile : les permissions du data room sont héritées par l'outil d'IA, afin qu'un utilisateur ne puisse analyser que ce qu'il est déjà autorisé à voir. Il s'agit d'une pratique fournisseur, pas d'une preuve que tous les outils fonctionnent ainsi.
Dans DealPME, la règle est plus stricte encore : l'IA ne doit jamais connaître plus que l'utilisateur courant. Une révocation doit donc produire un effet sur la consultation future et les couches de recherche/retrieval associées.
Tableau de contrôle disclosure
Question
Réponse attendue avant ouverture
Pourquoi cette donnée est-elle nécessaire ?
finalité de diligence définie
Qui peut la voir ?
groupe/role déterminé
À quel stade ?
tier et gate connus
Sous quelle forme ?
original, redacted, agrégé, clean team
Peut-elle être téléchargée ?
politique explicite
Quand expire l'accès ?
date/événement d'expiration
Comment retirer l'accès ?
procédure testée
Quelle preuve reste ?
audit log / décision / Q&R
Stop conditions
Ne pas ouvrir ou élargir l'accès si l'identité n'est pas attribuable, si le NDA requis n'est pas exécuté, si le périmètre n'est pas défini, si une donnée personnelle/sensible est incluse sans raison, si le groupe d'accès est mal configuré, ou si la révocation n'a jamais été testée.
Ce qu'un système sécurisé ne garantit pas
Même une VDR bien conçue ne supprime pas le risque humain : captures, notes, divulgation orale, mauvaises destinataires, conflits d'intérêts ou appareils compromis. Le contrôle repose donc sur plusieurs couches et sur la discipline du deal team.
Sources
Classées par niveau d'autorité. Les liens ouvrent le site de l'éditeur.
Cette ressource explique ; elle ne constitue ni un conseil juridique, fiscal ou financier, ni une évaluation formelle. Faites valider votre situation par un professionnel.
Le lien partagé ouvre la même page publique, au même palier. Il ne donne aucun accès supplémentaire et ne révèle rien de plus que ce qui est affiché ici.